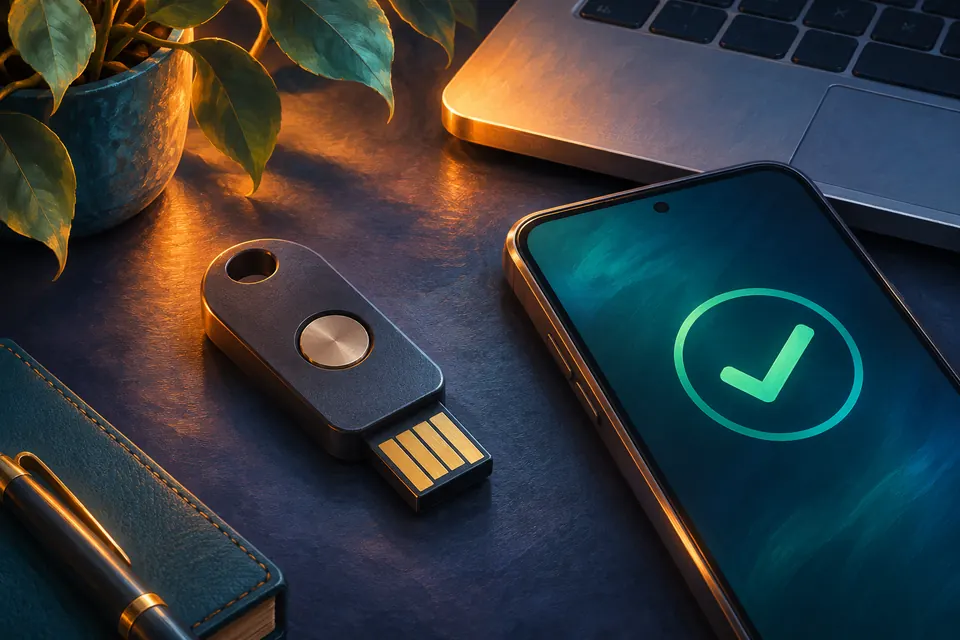
Una cuenta no tiene que depender únicamente de una contraseña. La autenticación multifactor combina categorías de prueba para comprobar una identidad, aunque ningún método elimina todos los riesgos posibles.
Qué distingue a los factores
Los factores suelen describirse como algo que sabes, algo que tienes o alguna característica biométrica. Pedir dos contraseñas no constituye necesariamente dos factores: ambas pueden pertenecer a la categoría de conocimiento.
Los métodos concretos tienen propiedades distintas. Un código temporal, una llave de seguridad y una aprobación en una aplicación no se comportan igual frente a todos los tipos de ataque.
Un caso que muestra su utilidad y su límite
Imagina que alguien conoce una contraseña filtrada, pero no dispone del segundo factor requerido. La comprobación adicional puede impedirle completar ese inicio de sesión. Eso explica el objetivo de la barrera extra.
Si una persona entrega también un código a una página engañosa o aprueba una solicitud que no inició, la protección puede verse comprometida. Por eso el modo de uso importa tanto como que aparezca un botón llamado “dos pasos”.
Recuperación y hábitos de acceso
Activa los métodos que el servicio ofrezca siguiendo sus instrucciones y protege las opciones de recuperación. Los códigos de recuperación no deben guardarse en un lugar accesible para alguien que ya haya comprometido la cuenta.
No compartas códigos ni apruebes solicitudes inesperadas. Para elegir entre métodos, consulta las opciones oficiales y sus características, sin asumir que todos resisten igual el phishing. La MFA protege el acceso; una copia de seguridad responde a otra necesidad: poder recuperar datos cuando algo falla.
Dos secretos de memoria siguen siendo la misma clase
Contraseña más pregunta secreta puede añadir pasos, pero ambas respuestas son conocimiento. Un segundo factor independiente añade otra clase de prueba, como posesión de un dispositivo. La implementación concreta determina la resistencia frente a distintos ataques.
No todos los métodos ofrecen la misma protección contra suplantación. Algunos códigos pueden ser capturados por páginas falsas; conviene evaluar opciones resistentes al phishing cuando estén disponibles en el servicio.
La recuperación forma parte de la seguridad
Si pierdes el teléfono, necesitas una ruta legítima para recuperar el acceso. Guarda códigos de recuperación de forma segura y separada del equipo cuya pérdida quieres cubrir. Nunca los compartas con alguien que te contacte para «verificar» tu cuenta. Revisa dispositivos autorizados y métodos de respaldo desde la configuración oficial. Esta lectura explica un concepto general; Velqunara no necesita cuentas de visitantes ni solicita contraseñas. Proteger la cuenta con la que administras el dominio o el correo, en cambio, sí es parte del cuidado de tu proyecto.
Fuentes para seguir leyendo
Fuentes consultadas para los conceptos de esta lectura. Los ejemplos numéricos y esquemas son didácticos, elaborados para Velqunara.
Edición Velqunara. Consulta los criterios editoriales. ¿Detectaste un error? Envíanos una corrección.
Seguir explorando ↗